공지사항
[한국인터넷진흥원] PHP2Shell 보안 취약점 대응 및 중소기업 보안 점검 지원 안내
- 등록일 2026-10-27
- 조회수 39
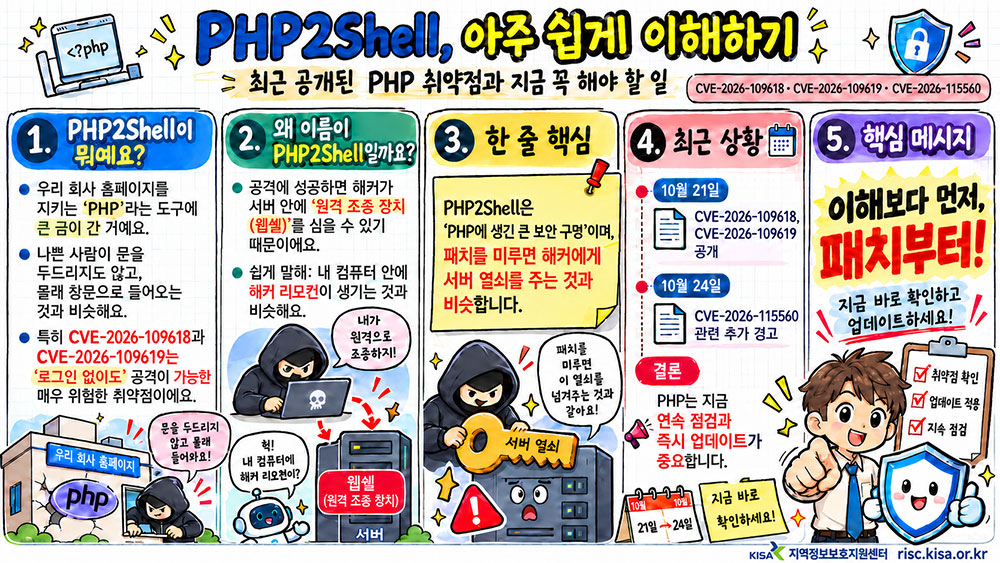
최근 PHP2Shell 관련 심각한 보안 취약점이 발견됨에 따라, 과학기술정보통신부 및 한국인터넷진흥원(KISA)에서 안내한 보안 대응 수칙과 중소기업 보안 점검 지원 프로그램을 아래와 같이 안내드립니다.
관련 기업에서는 보안공지 및 대응 수칙을 참고하시어 신속한 보안 점검과 조치를 진행하여 주시기 바랍니다.
□ 개요
ㅇ PHP에서 로그인 없이 외부에서 서버 명령을 실행할 수 있는 심각한 보안 취약점 발견
ㅇ 해당 취약점 악용 시 원격 명령 실행, 고객정보 유출, 홈페이지 변조 및 내부망 침투 등 피해 발생 우려
ㅇ 관련 취약점
- CVE-2026-109618, CVE-2026-109619 (10. 21. 공개)
- CVE-2026-115560 (10. 24. 추가 경고)
□ 주요 보안 대응 수칙
① PHP 사용 현황 및 버전 확인
- 홈페이지, 관리자 페이지, 내부 업무시스템 등 PHP 사용 여부 점검
- 홈페이지 제작·호스팅 업체에 PHP 버전 및 보안 조치 여부 확인
② 최신 보안 업데이트 적용
- PHP 8.5.12 / 8.4.27 / 8.3.36 / 8.2.35 이상 버전으로 업데이트
- 추가 취약점(CVE-2026-115560)에 대한 보안 패치 및 설정 확인
- 업데이트 후 웹 서비스 재시작 및 보안 설정 점검
- PHP 8.1 이하 구버전은 지원 버전으로 전환 권고
③ 보안 설정 강화 및 침해 흔적 점검
- 업데이트가 어려운 경우 웹방화벽 보안 규칙 적용 등 임시 조치
- 10월 20일 이후 서버 로그 및 비정상적인 접근 기록 점검
- DB 비밀번호, 관리자 계정, API 키 등 중요 인증정보 교체 권고
④ 침해사고 발생 시 대응
- 서버 종료 및 재시작 전 외부 접속 차단, 로그 등 증거 확보
- 한국인터넷진흥원 보호나라를 통한 침해사고 신고
□ 중소기업 보안 점검 지원 프로그램
ㅇ 과학기술정보통신부에서는 PHP 취약점 대응을 위해 지역정보보호지원센터 및 정보보호클러스터를 통한 점검 지원 프로그램 운영
ㅇ 주요 지원 안내
- 지역정보보호지원센터를 통한 중소기업·소상공인 보안 상담
- 한국인터넷진흥원 보호나라 무료 홈페이지 취약점 점검 서비스 안내
ㅇ 관련 홈페이지
- 지역정보보호지원센터: https://risc.kisa.or.kr
- 한국인터넷진흥원 보호나라: https://www.boho.or.kr
□ 침해사고 신고 및 문의
ㅇ 한국인터넷진흥원 사이버민원센터: 국번 없이 118
ㅇ 침해사고 신고: 보호나라(www.boho.or.kr) → 침해사고 신고 → 신고하기
※ 자세한 보안 대응 방법은 첨부된 PHP2Shell 보안 취약점 FAQ 및 홍보자료를 참고하여 주시기 바랍니다.